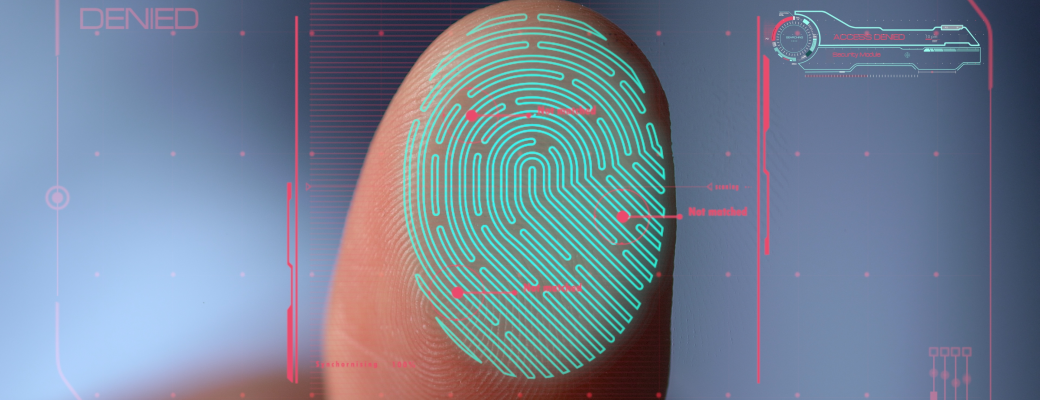


Desbloquear una pantalla con la mirada o validar una transacción con la huella dactilar forma parte de la rutina tecnológica diaria. La identificación basada en el cuerpo humano sustituyó a las contraseñas alfanuméricas bajo una premisa que parecía definitiva: una clave escrita puede olvidarse o ser sustraída, mientras que la fisonomía física acompaña siempre al usuario.
Sin embargo, la evolución de los sensores y la inteligencia artificial ha alterado ese esquema inicial. La verificación digital trasciende la correspondencia estática en el instante del acceso y analiza cómo interactúa un individuo con sus dispositivos para determinar si quien está al otro lado de la pantalla sigue siendo su legítimo dueño.
Del rasgo anatómico fijo a la autenticación continua
La biometría tradicional divide sus mecanismos entre atributos fisiológicos y patrones conductuales. La vertiente fisiológica convierte estructuras físicas invariables, como la geometría facial, la red vascular subcutánea de la mano o la trama del iris, en representaciones matemáticas fijas. Este enfoque responde a un modelo de autenticación puntual: el sistema exige al usuario detenerse, mirar a una cámara o apoyar el dedo en un lector para abrir una sesión. Si la comprobación resulta positiva, el acceso permanece concedido hasta el siguiente bloqueo.
Frente a esa comprobación aislada se consolida la autenticación continua y pasiva, orientada a verificar la identidad de forma ininterrumpida y sin fricción. En lugar de exigir gestos conscientes, los sistemas analizan parámetros dinámicos derivados del uso habitual, como la cadencia al escribir un mensaje o la oscilación corporal al caminar. Si el teléfono cambia de manos con la pantalla encendida, el software detecta la discrepancia en los patrones motores y restringe el acceso de forma automática.
El rastro dinámico de los sensores cotidianos
El despliegue de esta verificación de comportamiento no ha requerido la fabricación de componentes de alto coste. Los teléfonos móviles integran unidades de medición inercial, compuestas por acelerómetros y giroscopios, diseñadas originalmente para rotar la pantalla o contabilizar pasos. Estos transductores registran de manera continua microaceleraciones, variaciones angulares y vibraciones mecánicas, transformando el movimiento físico cotidiano en secuencias numéricas continuas.
Interpretar estas señales plantea una dificultad técnica superior a la del reconocimiento facial. Una imagen constituye un mapa espacial fijo donde la distancia entre los ojos o la forma ósea se evalúa mediante vectores estáticos. Por el contrario, la marcha humana o el ritmo de tecleo son series temporales en las que intervienen la duración de cada movimiento y la coordinación motriz. Procesar este flujo continuo exige algoritmos capaces de analizar señales secuenciales complejas para extraer patrones distintivos sin verse afectados por factores externos como el calzado, el terreno o la prisa del usuario.
La defensa frente al engaño sintético y la inyección digital
La fiabilidad de un sistema biométrico depende de su capacidad para distinguir a una persona real de una imitación artificial. Los primeros ataques contra lectores ópticos empleaban fotografías impresas o moldes de silicona. La industria neutralizó estas amenazas mediante tecnologías de prueba de vida pasivas, capaces de analizar la absorción de luz subcutánea, la textura dérmica o las pulsaciones sanguíneas microscópicas, homologadas bajo estándares internacionales como las normas ISO 30107.
Con el desarrollo de los modelos generativos y los contenidos ultrafalsos, los vectores de intrusión han saltado al software. Los atacantes interceptan los controladores del sistema operativo e inyectan vídeo sintético directamente en el flujo de la cámara para eludir la detección visual. En este escenario, la combinación de rasgos físicos con variables conductuales eleva la robustez del sistema, ya que recrear en tiempo real la física del movimiento muscular o la sincronización biomecánica resulta mucho más complejo que falsificar una imagen estática.
Privacidad por diseño e inferencia colateral
Los datos biométricos presentan una limitación insoslayable: la irrevocabilidad del cuerpo humano. Una contraseña comprometida en una filtración puede sustituirse al instante, pero un rostro o un patrón anatómico no admiten reemplazo. Esta vulnerabilidad impulsó el desarrollo de la biometría cancelable bajo la norma ISO 24745, donde las plantillas almacenadas sufren transformaciones matemáticas irreversibles que pueden invalidarse sin exponer el rasgo original.
El análisis de señales dinámicas añade otro reto técnico: el riesgo de inferencia colateral. Las secuencias de datos que permiten verificar una identidad contienen información secundaria involuntaria, como el género, indicadores de salud motriz o la actividad física del momento. Para cumplir con el principio de minimización del Reglamento General de Protección de Datos europeo, la arquitectura de los modelos debe aislar la firma identitaria y filtrar cualquier metadato complementario antes del análisis.
Este blindaje se completa trasladando el entrenamiento de los algoritmos al propio dispositivo mediante técnicas como el aprendizaje federado. Los teléfonos entrenan sus redes neuronales de forma local a partir de la actividad de su propietario. La información en bruto nunca viaja a un servidor centralizado; el dispositivo únicamente transmite actualizaciones matemáticas abstractas, garantizando que los datos biométricos permanezcan bajo la custodia exclusiva del usuario.
El equilibrio entre la protección del acceso y la intimidad
La evolución de la biometría ha desplazado el centro de gravedad técnico desde los lectores mecánicos hacia la comprensión algorítmica del comportamiento. La seguridad supera la simple comprobación de quién se sitúa frente a una cámara en un instante determinado para evaluar de forma continua si la interacción digital coincide con la identidad declarada.
El éxito de esta transición descansa en la solvencia con la que los sistemas custodien los datos que registran. Convertir la cadencia del movimiento o la pulsación táctil en una defensa contra el fraude exige proteger la información sensible con el mismo rigor con el que se bloquean las intrusiones. Solo mediante esquemas que integren la privacidad matemática desde el diseño será viable una autenticación invisible que preserve la intimidad del usuario en cada interacción.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.