Renfe y Adif entran a formar parte de la extensa lista de empresas públicas y privadas que han sido víctimas de ciberdelincuentes. Hace unos días, se difundió la noticia, primero en foros de la Internet profunda o deep web y, a continuación, en redes sociales como X, antes Twitter. Y la propia Renfe ha reconocido el incidente de ciberseguridad “vinculado a sistemas externos de Adif”. El ciberataque a Renfe tiene muchas implicaciones. Por un lado, se trata de la empresa pública española que gestiona el transporte de mercancías y personas por tren en toda España. Y, en segundo lugar, alberga datos personales de los millones de clientes que utilizan sus servicios en cercanías, media o larga distancia.
Renfe afirma que “no existen evidencias de acceso a datos bancarios, financieros, medios de pago, DNI u otra información especialmente sensible”. Sin embargo, según los responsables del ciberataque, hay comprometidos 500 GB de datos. Y, en esos datos, aparecen 150 millones de registros asociados a usuarios. Así que, aunque Renfe sigue operando como siempre, las dos empresas públicas han comunicado este incidente de ciberseguridad al Centro Criptológico Nacional y al CNI. Al tiempo que sus equipos investigan la magnitud de la tragedia.
Sin entrar en detalles sobre esas investigaciones, casos como el de Renfe y Adif se producen con demasiada normalidad. Desgraciadamente, nos vemos obligados a compartir nuestros datos personales y bancarios en multitud de ocasiones. Cuando compras por Internet o físicamente, cuando operas con tu banco o con tu proveedor de Internet o energía. Incluso cuando te comunicas con una agencia pública. Cabe recordar que en el pasado, instituciones tan importantes como la Agencia Tributaria o la Dirección General de Tráfico han sufrido ataques de este tipo y parte de sus datos personales han aparecido en foros donde se vende este tipo de información. La pregunta es obvia: ¿qué puedes hacer como usuario para protegerte de estos ciberataques?
¿Qué pueden hacer con tus datos personales?
El ciberataque a Renfe implica la posible venta o difusión pública de datos de millones de clientes y usuarios de la empresa pública de transporte ferroviario. Así que si eres o has sido cliente de Renfe, estarás preocupado. Has puesto tu confianza en esa empresa para que tus datos personales y bancarios estén a salvo. Datos que tuviste que compartir sí o sí para comprar un tique de transporte.
Pero, lejos de caer en el alarmismo, ¿qué puede ocurrir con esos datos? ¿Qué valor tienen y cómo pueden usarse contra ti? En el mejor de los casos, el ciberataque ha afectado a información que nada tiene que ver con los clientes de Renfe. Todavía es pronto para saberlo a ciencia cierta. Aunque por la cantidad de datos comprometidos, todo apunta a que hay datos personales en esos 500 GB de datos.
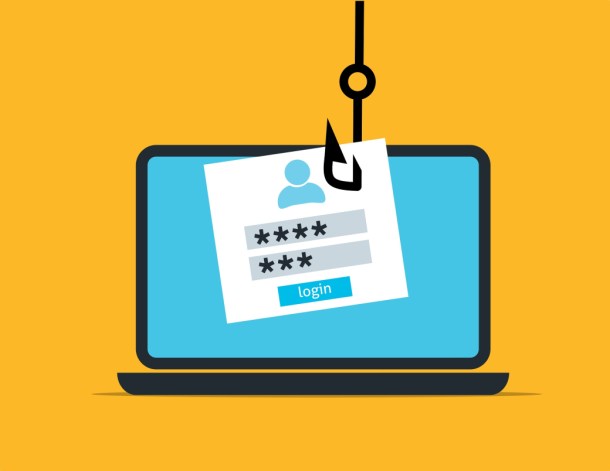
Esa información tiene valor porque puede emplearse para ciberdelitos a los que estamos tan acostumbrados como el phishing. Es decir, que quien posea esos datos puede contactar contigo haciéndose pasar por Renfe. Y engañarte para que les des más datos o, en el peor de los casos, realices un pago con la excusa de una multa o un pago pendiente. El phishing puede llegar vía llamada telefónica, mensaje SMS, conversación de WhatsApp o correo electrónico. Así que el primer consejo sería desconfiar de los mensajes que vengan de Renfe y utilizar las vías de comunicación oficiales.
Los datos obtenidos también pueden emplearse para suplantación de identidad. Es decir, utilizar esa información para acceder a otros servicios en los que estés dado de alta. Que lo consigan o no dependerá de la seguridad de esos servicios y de la calidad de tus contraseñas. La buena noticia es que puedes hacer mucho por evitar que tus datos se utilicen contra ti.
Cómo protegerte del ciberataque de Renfe
Empecemos por los consejos de la propia Renfe ante posibles intentos de fraude derivados del ciberataque. Tengan o no tus datos personales, te pueden llegar mensajes. Así que procura:
- Desconfiar de mensajes no solicitados. No abras enlaces ni respondas a correos, SMS, llamadas o mensajes que te pidan datos bancarios, contraseñas o verificar cuentas.
- Infórmate y comunícate por canales oficiales. Accede a la web de Renfe o a su aplicación oficial manualmente. Evita enlaces recibidos, enlaces acortados o códigos QR de fuentes desconocidas.
- Cambiar tus contraseñas. Es recomendable que cambies tu contraseña de tu cuenta de Renfe. Especialmente si es la misma que utilizas en otros servicios y plataformas de Internet.

A estos consejos podemos añadir muchos más. Los más recomendables y que deberías aplicar desde hoy ante el ciberataque a Renfe y a otros incidentes de seguridad similares son los siguientes:
- Desconfía siempre de mensajes no solicitados. Especialmente si piden algún dato personal, bancario o que implica abrir un enlace o documento.
- Activa la autenticación en dos pasos de tu cuenta de correo. Así, tu dirección de correo tendrá un nivel más de seguridad, ya que necesitarás dos pasos para identificarte y se lo pondrás más difícil a los suplantadores de identidad.
- Revisa los mensajes enviados y la papelera. Puede que encuentres mensajes enviados o en la papelera de tu correo electrónico que no has enviado tú. Así detectarás si alguien utiliza tu cuenta sin tu permiso.
- Revisa tus movimientos bancarios y compras de tu tarjeta. No está de más revisar esto con más frecuencia que antes, por si acaso. También deberías revisar tus compras en la web o app de Renfe.
- Revisa tus otras cuentas de usuario. Si reciclas contraseñas y es el caso de tu cuenta de Renfe, revisa el resto de cuentas que contengan las mismas claves. Activa, si es posible, la verificación en dos pasos y cambia la clave por otra nueva. Ayúdate de gestores de contraseña para recordarlas. Los sistemas operativos y navegadores actuales tienen sus propios gestores.
Aunque tú no podías hacer nada ante el ciberataque a Renfe, como usuario, sí puedes protegerte de las consecuencias de esta crisis de seguridad. No se trata de caer en el miedo y la desconfianza por defecto. Simplemente, procura ser precavido en tu día a día y ser consciente del valor que tienen tus datos personales y, en especial, tus datos bancarios. Monitorizar tus movimientos bancarios y revisar tus contraseñas harán que estés más seguro ante cualquier intento de phishing o de suplantación de identidad.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.