
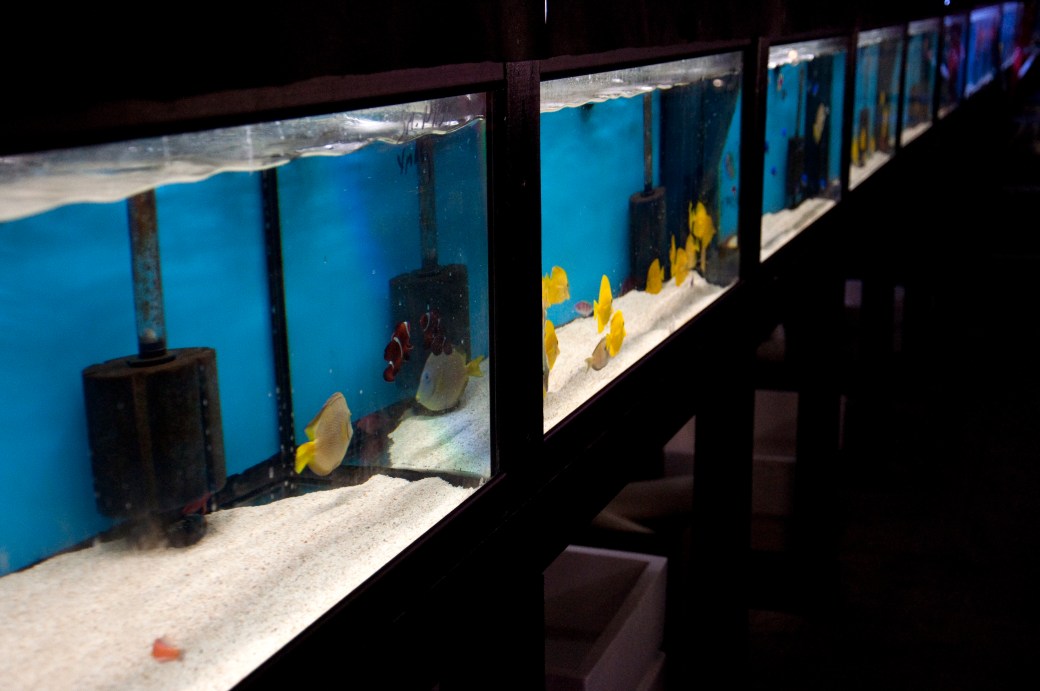
El incidente revelado por la compañía de ciberseguridad Darktrace en un casino de Norteamérica expuso una de las brechas más paradójicas de la seguridad corporativa. Los atacantes extrajeron diez gigabytes de información confidencial sin vulnerar cortafuegos perimetrales ni recurrir a campañas de suplantación de identidad dirigidas al personal. El vector de acceso fue un acuario ornamental instalado en el vestíbulo, equipado con sensores en red para medir la temperatura, la salinidad y los ciclos de alimentación de los peces.
A pesar de que el dispositivo contaba con una configuración orientada a aislar sus comunicaciones mediante una red privada virtual, los atacantes lograron superar esta barrera, saltar a los sistemas centrales y sustraer la base de datos de grandes apostadores. Este suceso ilustra la brecha de control que surge cuando el internet de las cosas introduce equipamiento terciario en infraestructuras críticas sin auditorías de seguridad continuas.
La entrada a través de un termostato automatizado
La instalación de dispositivos conectados en oficinas y zonas comunes responde con frecuencia a criterios de confort o mantenimiento delegados a proveedores externos, habitualmente al margen de los equipos técnicos de seguridad. En este casino, el acuario disponía de un módulo informático con conexión a internet para controlar los parámetros biológicos a distancia. Bastó un rastreo de puertos o el aprovechamiento de credenciales predeterminadas para que los atacantes tomaran el control de un componente cuya capacidad computacional parecía irrelevante para la organización.
La entidad intentó reducir el riesgo asignando al acuario su propia red privada virtual, una práctica frecuente para separar el tráfico secundario del núcleo corporativo. Sin embargo, la segmentación contenía fallos de configuración que permitieron a los atacantes escapar del entorno asignado. Una vez tomado el control del microcontrolador del tanque, la infraestructura de red no impidió que el dispositivo interactuara con el resto de los activos empresariales, convirtiendo un elemento decorativo en un punto de acceso persistente.
Movimiento lateral y exfiltración bajo protocolos de audio
Tras comprometer el dispositivo del vestíbulo, los intrusos exploraron la topología interna en busca de recursos de alto valor comercial. Al no existir barreras de contención dentro del perímetro, el sistema de monitorización acuática sirvió como plataforma para sondear servidores corporativos, sistemas de pago y registros detallados de los clientes más exclusivos. La ausencia de mecanismos de confianza cero facilitó que una máquina periférica realizara consultas sobre activos centrales sin activar alertas inmediatas.
La fase de extracción de datos requirió un método capaz de eludir la supervisión rutinaria del centro de operaciones. Los diez gigabytes de información fueron empaquetados y transmitidos de manera gradual hacia un servidor ubicado en Finlandia. Para camuflar la fuga, los intrusos recurrieron a protocolos de comunicación habitualmente empleados para la transmisión de audio y vídeo en directo. Desde la perspectiva de los inspectores de red tradicionales, el tráfico imitaba un flujo multimedia convencional, logrando que la transferencia continuara durante días sin llamar la atención.
La asimetría entre el tráfico entrante y el tráfico saliente
La mayor parte de los esquemas de defensa corporativos concentra sus recursos en analizar las peticiones entrantes: filtros de correo electrónico, bloqueo de puertos perimetrales y análisis de firmas de programas maliciosos. Este modelo asume que los dispositivos situados tras la primera línea de protección operan bajo un marco de confianza legítimo. En el incidente del casino, ningún sistema consideró anómalo que un sensor de acuario mantuviera comunicaciones regulares con servidores externos, dado que su función técnica requería conectividad constante.
El análisis forense identificó la intrusión al aplicar modelos de comportamiento de red capaces de evaluar la naturaleza anómala de los paquetes en lugar de su procedencia nominal. La divergencia entre el perfil funcional del acuario y el envío masivo de datos mediante canales de emisión continua permitió aislar la amenaza. La investigación demostró que vigilar la actividad de salida y correlacionar los volúmenes de datos enviados al exterior resulta tan crítico como blindar los accesos de entrada.
Lecciones de arquitectura frente a la proliferación de sensores
La incorporación masiva de dispositivos conectados en sedes corporativas incrementa la superficie de exposición, a menudo al margen del inventario formal de sistemas. Elementos auxiliares como pantallas interactivas, sistemas de climatización o sensores ambientales conviven en la misma infraestructura que aloja registros financieros y bases de datos confidenciales. Considerar seguros estos terminales por asignarles un identificador de red básico puede terminar en una vulnerabilidad que los atacantes aprovechan con estos métodos.
Contener este riesgo exige aplicar el principio de mínimo privilegio y arquitecturas de confianza cero donde ningún equipo disponga de visibilidad sobre recursos ajenos a su labor. Esta segmentación debe complementarse con políticas de salida que restrinjan el tráfico de cada dispositivo a las direcciones requeridas para su operación. Sin una monitorización continua del comportamiento de cada terminal, cualquier aparato periférico puede convertirse en la vía de entrada a los activos más protegidos.
Si te ha gustado este artículo y quieres recibir más contenido sobre innovación y tecnología directamente en tu correo, suscríbete a nuestra newsletter y mantente siempre actualizado. No somos de los que llenan tu bandeja, solo compartimos los lunes.